Otrzymany zamówiony certyfikat (zob. Pierwsze kroki w konfiguracji integracji Comarch BPM z usługą e-Doręczenia – generowanie żądania certyfikatu CSR i zakup pieczęci elektronicznej) będzie zapisany w pliku z rozszerzeniem .crt.
Konwersja zakupionego certyfikatu do formatu Base-64
Plik należy przekonwertować do formatu Base-64, aby przygotować go do dalszej konfiguracji, zgodnie z poniższymi krokami – należy kolejno:
- Plik certyfikatu umieścić w folderze lokalnego komputera
- Kliknąć dwukrotnie na plik.
- W nowym oknie kliknąć Otwórz;
- Przejść do zakładki Szczegółyi nacisnąć Kopiuj do pliku…;
- W oknie kreatora eksportu certyfikatów przejść dalej i w kroku Format pliku eksportu zaznaczyć Certyfikat X.509 szyfrowany algorytmem Base-64 (CER), następnie kliknąć Dalej,

Wybór opcji w kroku „Format pliku eksportu”
- Wprowadzić nazwę tworzonego pliku i kliknąć Dalej;
- W ostatnim kroku Kończenie pracy kreatora eksportu certyfikatów wyświetlone zostanie podsumowanie wraz ze ścieżką do miejsca zapisu nowego pliku certyfikatu. Domyślnie będzie to ten sam katalog, w którym znajduje się źródłowy certyfikat. Kliknąć Zakończ;
W katalogu zostanie zapisany nowy plik o wskazanej nazwie, a kreator potwierdzi zakończenie eksportu. Teraz można zamknąć wszystkie wcześniej otwarte okna.
Rejestracja nowego systemu w usłudze e-Doręczenia
Nowy plik z certyfikatem w rozszerzeniu .cer zostanie wykorzystany do dodania nowego systemu w usłudze e-Doręczenia.
Link do portalu, na którym należy zarejestrować certyfikat, to ogólna strona logowania do systemu e-Doręczeń: e-Doręczenia – Portal Gov.pl
Należy zalogować się do swojej skrzynki e-Doręczeń (np. przez mObywatel lub Biznes.gov.pl – w zależności od typu podmiotu).
Plik należy wgrać w oknie Uprawnienia w skrzynce e-Doręczeń -> Systemy -> Dodaj system -> Wybierz środek uwierzytelniający ->Kwalifikowany środek uwierzytelniający.
Uwaga
Należy pamiętać aby nazwa systemu rejestrowanego na portalu usługi e-Doręczenia była zapisana dużymi literami.
Wskazówka
Weryfikacja domeny: Nazwa domeny (CN) podana podczas tworzenia CSR nie jest bezpośrednio weryfikowana podczas komunikacji z e-Doręczeniami. Głównym elementem uwierzytelniania jest klucz prywatny (plik w formacie PEM).
Certyfikat: Plik CSR jest wykorzystywany do wygenerowania certyfikatu, ale w samej komunikacji weryfikacja odbywa się poprzez token JWT generowany przy użyciu klucza prywatnego. Domena z certyfikatu nie jest sprawdzana względem domeny serwera IIS i RDP.
Oznacza to, że potencjalnie można skonfigurować system e-Doręczeń na serwerze o innej domenie niż ta podana w CSR, jeśli poprawnie skonfigurowane są adres skrzynki, nazwa systemu i klucz prywatny.
Klucz prywatny jest kluczowym elementem uwierzytelniania, nie sama domena serwera.

Dodawanie nowego systemu w ramach usługi e-Doręczenia
Konfiguracja konta usługi e-Doręczenia w Comarch BPM
Po wgraniu uzyskanego w powyższych krokach certyfikatu z rozszerzeniem .cer, należy przystąpić do konfiguracji w BPM (dawniej DMS):
- dla trybu jednospółkowego: w menu Ustawienia -> zakładka Integracje, gdzie konieczne będzie podanie nazwy systemu dodanego w usłudze e-Doręczenia oraz wskazanie klucza prywatnego utworzonego w początkowej części artykulu Pierwsze kroki w konfiguracji integracji Comarch BPM z usługą e-Doręczenia – generowanie żądania certyfikatu CSR i zakup pieczęci elektronicznej

Zakladka „Integracja z usługą e-Doręczenia” na zakładce „Integracje”
W ramach zakładki dostępne są trzy pola:
- Adres skrzynki – adres skrzynki e-Doręczeń, pochodzący bezpośrednio ze skrzynki;

Przykładowy adres do e-Doręczeń, który należy wprowadzić w polu „Adres skrzynki”
- Nazwa systemu wprowadzona w konfiguracji skrzynki e-Doręczenia – nazwa systemu Comarch BPM (dawniej DMS) integrowanego z usługa e-Doręczenia, którą dodano podczas konfiguracji skrzynki e-Doręczenia w polu „Systemy”.

Przykładowa nazwa systemu dodana w polu „Systemy” podczas konfiguracji skrzynki e-Doręczenia, którą należy wprowadzić w polu „Nazwa systemu wprowadzona w konfiguracji skrzynki e-Doręczenia”
- Klucz prywatny – pole, w którym należy dodać klucz prywatny, który jest pozyskiwany w procesie generowania certyfikatu – dostarczony razem z certyfikatem. Aby dodać klucz prywatny, należy kliknąć w przycisk
 , dostępny w ramach pola, a następnie w ramach otwartego okna systemowego wybrać odpowiedni klucz PEM i kliknąć w przycisk
 [Otwórz]. Klucz prywatny, który dodano do definicji punktu ACD, może zostać usunięty z punktu za pomocą ikony
 lub zapisany na dysku za pomocą ikony
 .
Wprowadzone zmiany należy zapisać za pomocą przycisku  [Zapisz], dostępnego w ramach sekcji.
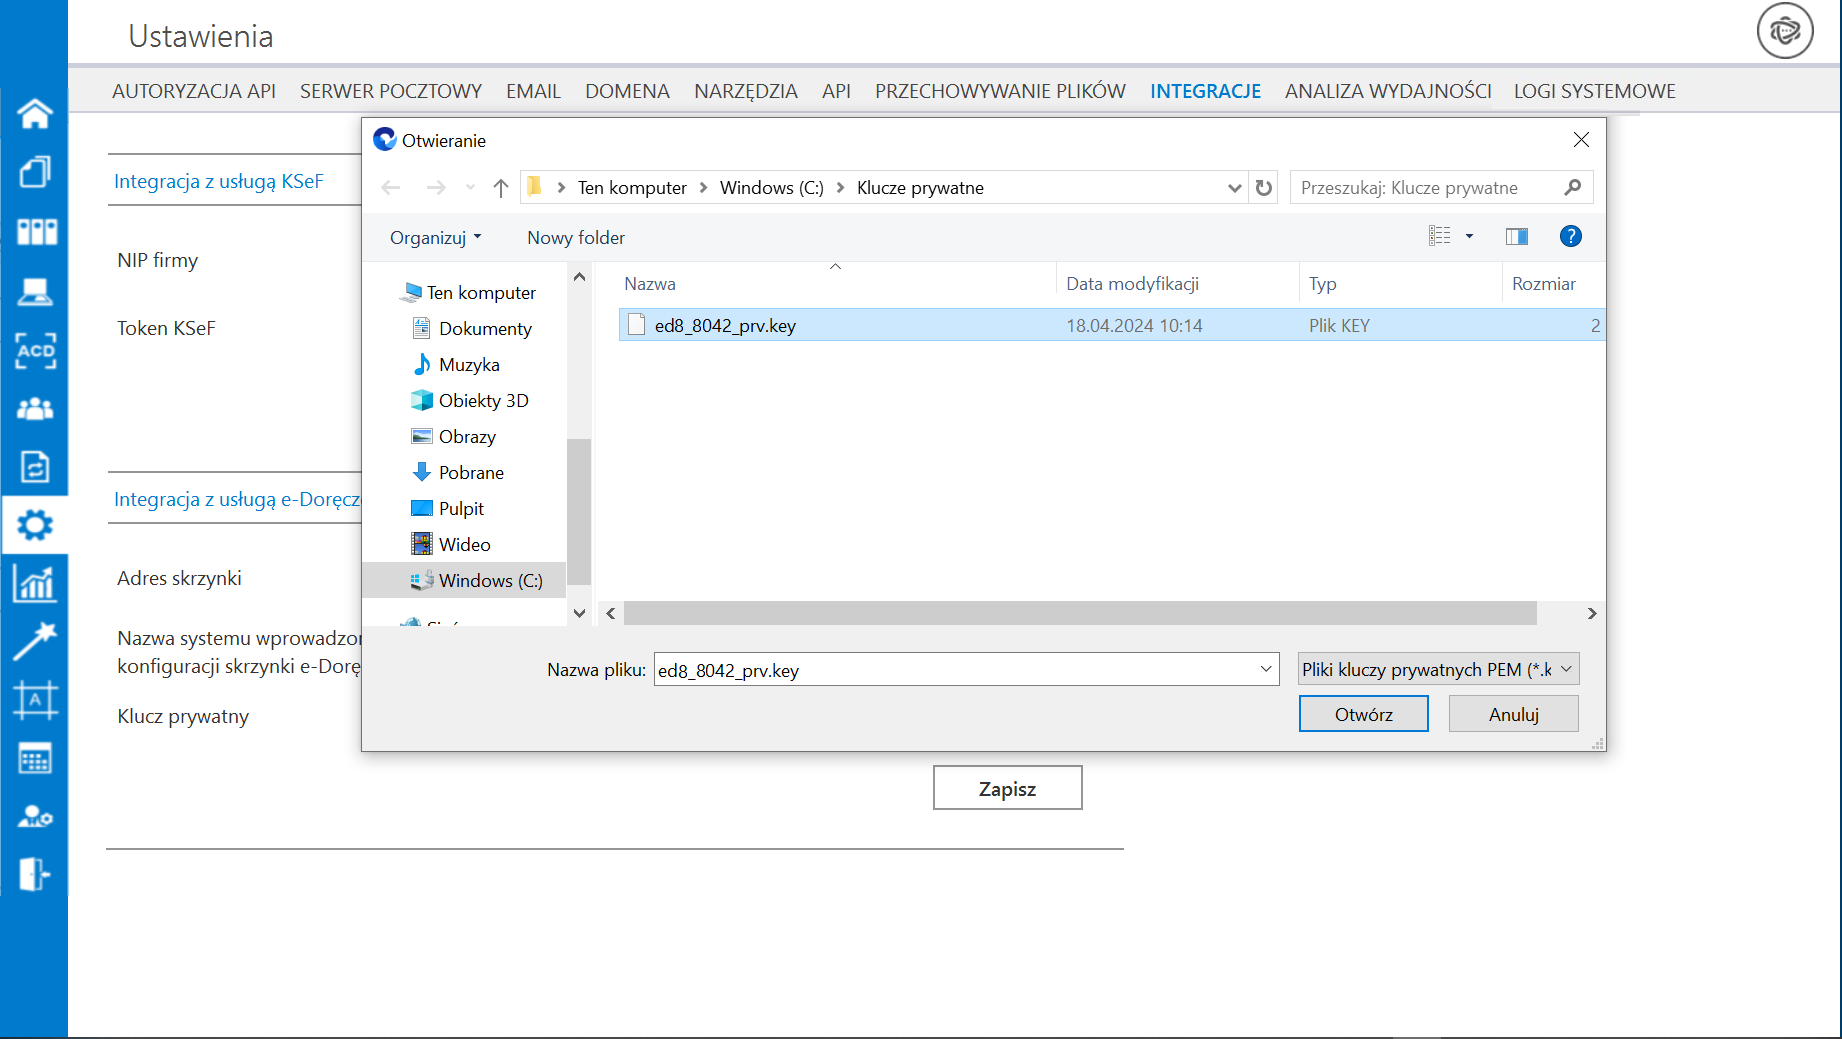
Wybór klucza PEM w polu „Klucz prywatny”
- dla trybu wielospółkowego: w menu Ustawienia -> zakładka Połączenia z ERP -> ustawienia odpowiedniej spółki, gdzie konieczne będzie podanie nazwy systemu dodanego w usłudze e-Doręczenia oraz wskazanie klucza prywatnego utworzonego w początkowej części artykulu Pierwsze kroki w konfiguracji integracji Comarch BPM z usługą e-Doręczenia – generowanie żądania certyfikatu CSR i zakup pieczęci elektronicznej [/su_list]
W ramach zakładki dostępne są trzy pola dotyczące konfiguracji współpracy Comarch BPM z usługą e-Doręczenia:
 – adres skrzynki e-Doręczeń, pochodzący bezpośrednio ze skrzynki;
Przykładowy adres do e-Doręczeń, który należy wprowadzić w polu „Adres skrzynki”
 – nazwa systemu Comarch BPM (dawniej DMS) integrowanego z usługa e-Doręczenia, którą dodano podczas konfiguracji skrzynki e-Doręczenia w polu „Systemy”.
Przykładowa nazwa systemu dodana w polu „Systemy” podczas konfiguracji skrzynki e-Doręczenia, którą należy wprowadzić w polu „Nazwa systemu wprowadzona w konfiguracji skrzynki e-Doręczenia”
 – pole , w którym należy dodać klucz prywatny, który jest pozyskiwany w procesie generowania certyfikatu – dostarczony razem z certyfikatem. Aby dodać klucz prywatny, należy kliknąć w przycisk , dostępny w ramach pola, a następnie w ramach otwartego okna systemowego wybrać odpowiedni klucz PEM i kliknąć w przycisk [Otwórz]. Klucz prywatny, który dodano do definicji punktu ACD, może zostać usunięty z punktu za pomocą ikony lub zapisany na dysku za pomocą ikony .

Wybór klucza PEM w polu „Klucz prywatny”
Wprowadzone dane należy zapisać, używając przycisku dyskietki  [Zapisz].

Przykładowe okno z właściwościami dodanej spółki - zaznaczono pola dotyczące konfiguracji współpracy z usługą e-Doręczenia
Uwaga
W przypadku korzystania ze środowiska testowego dla usługi e-Doręczenia w pliku web.config w folderze z aplikacją serwerową należy zmodyfikować wartości kluczy, które dotyczą e-Doręczeń, jak na poniższej ilustracji:

Rozpoczynasz pracę z Comarch BPM (dawniej DMS) i chcesz dowiedzieć się, jak korzystać z programu? A może masz już podstawową wiedzę o Comarch BPM (dawniej DMS) i chcesz dowiedzieć się więcej?